一、行业背景:从“堆砌工具”到“体系化对抗”
过去十年,网络与信息安全软件开发经历了从单点防护(防火墙、杀毒软件、入侵检测)到平台化集成的演进。随着攻击面从传统数据中心扩展到云、端点、身份、邮件和OT环境,安全团队普遍面临“告警洪水”与“工具孤岛”困境。据行业调研,大型企业SOC每日接收的告警数量可达数千至数万条,其中大量为重复或低置信度事件,导致真实威胁被淹没。
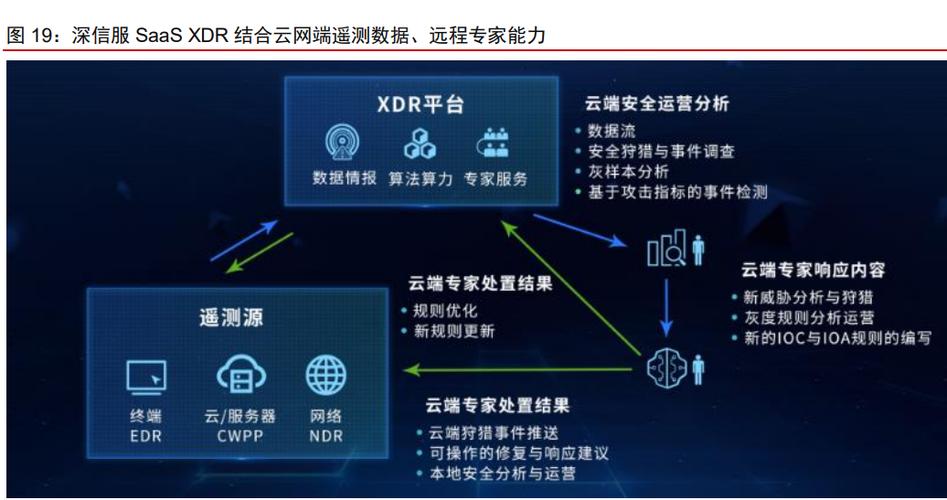
在这一背景下,扩展检测与响应(XDR)被普遍视为安全能力整合的“下一步胜负手”。它并非单一产品,而是一种将多源遥测数据聚合、关联分析并自动化响应的软件架构范式,直接推动了网络与信息安全软件开发从“功能堆叠”向“数据驱动、平台原生”的转型。
二、XDR是什么:软件定义的安全运营中枢
XDR(Extended Detection and Response)的核心在于“X”——跨端点、网络、云、身份和邮件等多域数据的统一采集与归一化。与传统SIEM或EDR相比,XDR在软件架构层面呈现三个关键特征:
- 原生集成而非拼接:各安全组件以统一数据模型和Agent/采集器架构设计,避免集成第三方工具带来的数据损耗与延迟。
- 检测工程驱动:以ATT&CK框架为基准、以行为分析和威胁图谱为引擎,通过分析规则&模型(而非单纯特征签名)识别多阶段攻击链。
- 自动化响应闭环:在软件层面实现剧本编排、SOAR集成和处置动作下发,将“检测—调查—响应”压缩至分钟级。
对安全软件开发而言,XDR意味着数据管道、检测引擎、响应编排与UI/API体验需要作为一个整体来设计,而非孤立功能模块的叠加。
三、为什么是“胜负手”:对安全软件开发的深层影响
1. 数据架构成为核心竞争力
XDR软件的第一道门槛是TB级/天的安全遥测数据接入、治理与冷热分层存储。优秀的XDR产品需在数据摄取阶段完成schema归一化、字段映射与数据质量监控,并通过流式计算与图数据库支撑关联分析。这对开发团队的分布式系统、数据工程能力提出极高要求,也促使网络安全软件从“规则引擎型”向“数据平台型”演进。
2. 检测工程从“ craft”走向“工程化”
传统检测规则散落于各产品线,难以复用与评估。XDR推动检测内容(Detection-as-Code)的版本化管理、误报率量化与ATT&CK覆盖度度量,使安全软件开发具备类似DevOps的持续集成与度量体系。检测工程团队开始与平台研发团队深度耦合,共同定义遥测粒度与检测接口。
3. 响应编排需要开放而可控的软件底座
XDR的响应能力既依赖内置playbook,也需要通过API与客户现有ITSM、IAM、防火墙等系统联动。因此,软件架构须在保证安全隔离的前提下提供丰富的开放接口与低代码编排能力,这对权限模型、审计日志和沙箱执行环境的设计提出了更严苛的工程要求。
4. 云原生与MDR交付模式重塑产品形态
越来越多XDR以SaaS化或托管检测响应(MDR)形式交付。软件需支持多租户、灰度发布、遥测最小化与数据驻留合规,这直接改变了网络安全软件的开发流程——从“交付license”转为“持续运营服务”,可观测性与MTTR成为关键指标。
四、挑战与应对:开发视角的落地要点
尽管前景明确,XDR落地仍面临三重挑战,需要在软件开发层面提前规划:
- 数据孤岛与厂商锁定:客户环境往往多品牌并存。XDR软件应优先支持开放遥测标准(如OCSF),并设计连接器框架,降低对单一数据源的依赖。
- 告警疲劳的再治理:聚合≠降噪。开发中需嵌入基于资产关键性、用户行为基线和威胁情报的置信度评分模型,并提供检测规则的可解释性视图。
- 性能与成本的平衡:全量遥测采集成本高昂。软件应支持边缘预处理、智能采样与按需采集策略,将计算下推至采集端,在检测有效性与资源开销间取得平衡。
实践建议包括:以“最小可行检测集”起步,围绕高频攻击手法(如凭据滥用、横向移动、勒索行为)先跑通数据—检测—响应闭环;同时建立检测内容的度量与回归测试机制,避免平台上线后误报失控。
五、XDR是安全软件开发的“分水岭”
XDR的兴起标志着网络与信息安全软件开发进入以数据平台和检测工程为核心的新阶段。它的胜负手意义不在于某一项功能,而在于能否以原生集成的架构,把分散的安全能力转化为可度量、可运营、可演进的体系化对抗能力。对于安全软件厂商而言,谁能在统一遥测治理、工程化检测内容与开放响应生态上建立开发壁垒,谁就更有可能在下一阶段的行业竞争中占据主动。对于企业用户而言,XDR的选型也应超越功能清单,重点考察其数据架构的开放性与检测工程的可运营性——这将是判断一个XDR软件是否具备长期生命力的关键标尺。